
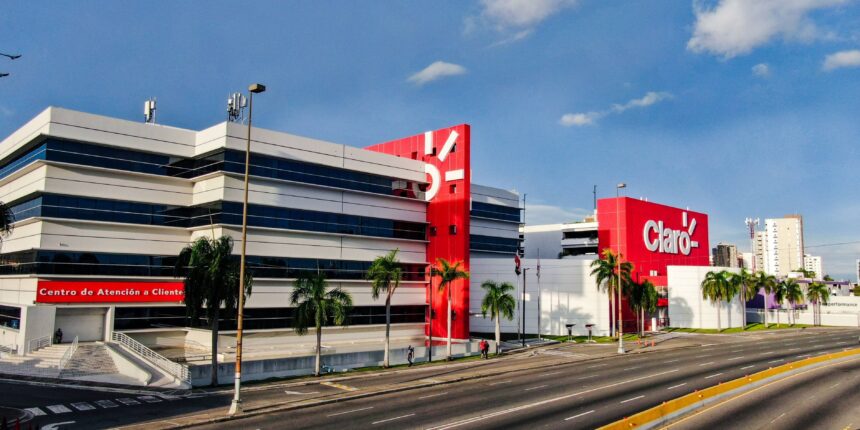
SANTO DOMINGO — La empresa de telecomunicaciones Claro Dominicana confirmó este miércoles la exposición no autorizada de información perteneciente a un grupo de clientes individuales de sus servicios móviles, luego de que se reportara una presunta filtración masiva en un foro digital.
Tras detectar la situación, el equipo especializado en seguridad de la compañía activó los protocolos correspondientes para contener el incidente e inició verificaciones técnicas con el objetivo de determinar el alcance exacto y precisar cuáles datos específicos resultaron comprometidos.
De acuerdo con el comunicado oficial emitido por la empresa, la información expuesta abarca los siguientes campos:
- Números de teléfonos móviles.
- Números de cédula de identidad y electoral.
- Tipo de servicio contratado.
No obstante, Claro enfatizó que estos datos, por sí solos, no permiten acceder a las cuentas de los usuarios, realizar ningún tipo de transacción financiera ni conocer el contenido de sus comunicaciones privadas.
La confirmación por parte de la empresa se produce después de que un usuario identificado en internet como “jarol1488” publicara en un foro especializado que había obtenido una base de datos vinculada a 2,889,256 clientes de Claro Dominicana. Dicha publicación señalaba que el archivo contenía registros detallados sobre líneas telefónicas, suscripciones, tarjetas SIM y planes contratados.
Pese a reconocer la brecha de seguridad, el comunicado de Claro no especificó la cantidad oficial de clientes afectados ni confirmó si el incidente alcanza la cifra de más de 2.8 millones de registros alegada en el foro de internet.
Ante este escenario, la compañía reafirmó su compromiso con la privacidad y la protección de la información de sus usuarios, asegurando que mantendrá el fortalecimiento de sus procesos y controles de seguridad informática. Asimismo, exhortó a la ciudadanía y a su base de clientes a visitar su portal web oficial para consultar las recomendaciones generales de prevención y ciberseguridad.