
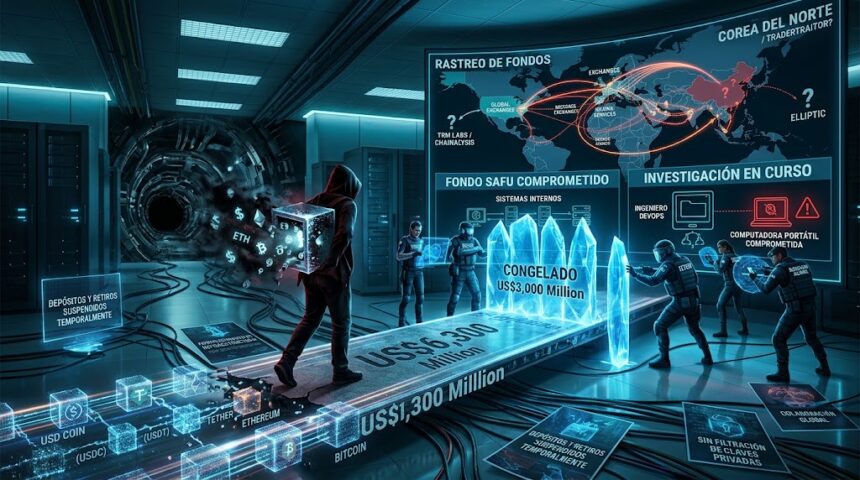
La plataforma de intercambio de criptomonedas Binance informó sobre un incidente de seguridad que afectó activos valorados en aproximadamente US$6,300 millones, convirtiéndose en uno de los mayores robos registrados en la historia del sector de las criptomonedas. La compañía indicó que hasta el momento se han congelado cerca de US$3,000 millones mediante acciones coordinadas con empresas emisoras de monedas digitales y organismos especializados en seguridad blockchain.
Las investigaciones preliminares apuntan a que el ataque pudo originarse mediante la vulneración de la computadora portátil de un ingeniero del área DevOps de Binance. Según la empresa, esta situación habría permitido a los atacantes acceder a un contenedor de servicios y ejecutar transacciones de retiro no autorizadas. Binance aclaró que no existen evidencias de que las claves privadas de sus billeteras hayan sido filtradas y aseguró que cubrirá las pérdidas de los usuarios utilizando su Fondo de Activos Seguros para Usuarios (SAFU) y recursos propios.
Entre las medidas adoptadas, Binance suspendió temporalmente los depósitos y retiros, revocó las autorizaciones de las direcciones afectadas y comenzó a trabajar con organismos policiales y empresas de inteligencia blockchain para rastrear los fondos. La compañía estimó inicialmente que los servicios de retiro podrían restablecerse en aproximadamente 48 horas, una vez completadas las revisiones de seguridad. También informó que su investigación identificó otros posibles puntos de vulneración que van más allá de la computadora comprometida.
Las firmas de análisis blockchain TRM Labs y Chainalysis atribuyeron con un alto grado de confianza el ataque a actores vinculados con Corea del Norte, específicamente al grupo conocido como TraderTraitor, relacionado también con el robo de aproximadamente US$1,500 millones a Bybit en febrero de 2025. Entre los elementos que respaldan esta atribución figuran patrones similares de preparación del ataque, pequeñas transacciones mediante Tornado Cash, pruebas previas y autorizaciones digitales preparadas antes de ejecutar los movimientos fraudulentos. Sin embargo, Elliptic advirtió que existen diferencias en los métodos de lavado de dinero y que todavía no se ha publicado una explicación definitiva sobre la causa raíz del incidente.
De acuerdo con las investigaciones citadas, los atacantes habrían transferido 167,464 ETH y otros activos, incluidos 1,615 millones de USDT, mediante una operación que comprometió una billetera caliente de Binance. Las estimaciones sobre los fondos congelados y los activos que permanecen bajo control de los atacantes varían entre las empresas de análisis. Binance aseguró que continúa coordinando esfuerzos con emisores de monedas estables, especialistas en ciberseguridad y autoridades para recuperar los activos afectados y reforzar sus sistemas. La investigación permanece abierta y la compañía reiteró su compromiso de asumir la responsabilidad por las consecuencias del incidente.